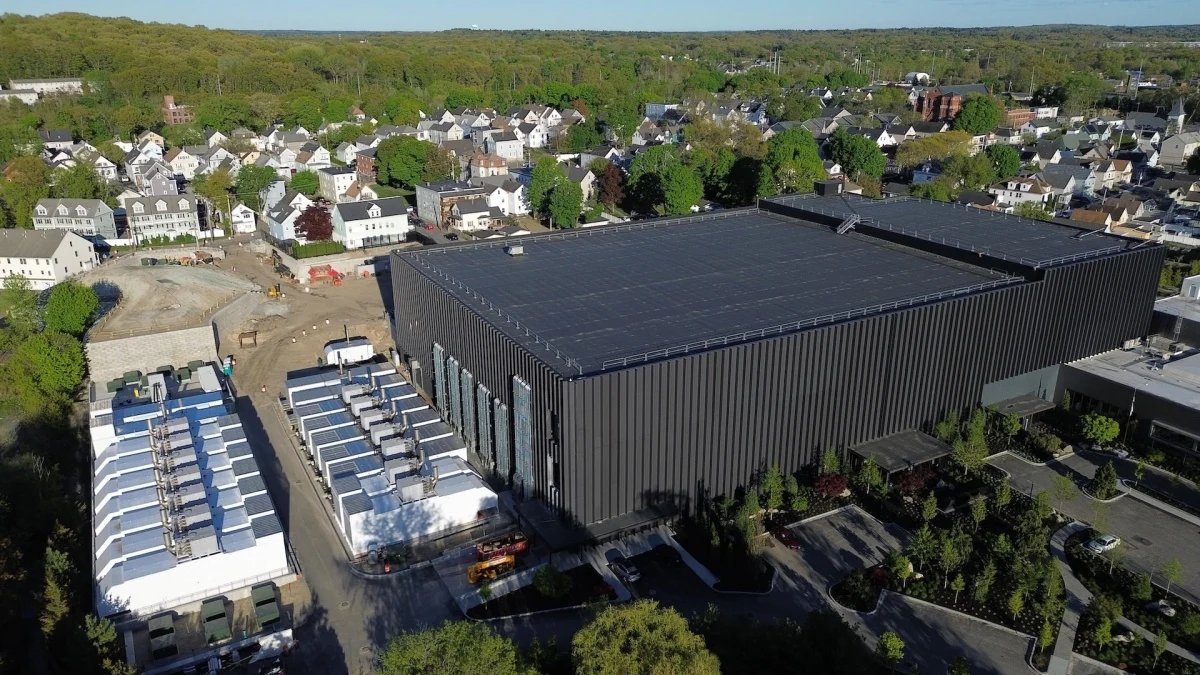
A principios de esta semana, Ucrania atacó centros de datos rusos, un claro recordatorio de que estos grandes edificios se están convirtiendo en objetivos de guerra. Marzo, Tropas iraníes atacan centro de datos de Amazon En Emiratos Árabes Unidos el servicio sigue fuera de servicio meses después.
Si bien los ataques de guerra a los centros de datos pueden parecer una amenaza lejana para los estadounidenses, un experto en ciberseguridad le dijo a Mashable que incluso en los Estados Unidos, los centros de datos siguen siendo objetivos importantes para las violaciones físicas y digitales.
¿Los ataques a centros de datos ucranianos realmente silenciaron a los robots rusos?
"Todo lo que haces en línea va al centro de datos", dijo Charles Brooks, instructor adjunto de ciberseguridad en la Universidad de Georgetown.
Por ejemplo, la visualización de Netflix, el uso de Google Doc y la banca personal en línea por parte de la gente común a menudo dependen de servidores en centros de datos.
Además, los servicios de computación en la nube utilizados por gobiernos, sistemas de salud, instituciones financieras y empresas requieren centros de datos. También son fundamentales para las comunicaciones tierra-aire, afirmó Brooks.
Es por eso que robar información confidencial de los servidores de los centros de datos o interrumpir completamente sus operaciones resulta atractivo para los piratas informáticos y agentes criminales patrocinados por el Estado.
Brooks dijo que el dicho de hace 20 años de que "los datos son el nuevo petróleo" suena especialmente cierto hoy. Así como los suministros y los ingresos del petróleo han sido durante mucho tiempo blanco de guerras y campañas de presión gubernamental, los datos se han vuelto extremadamente valiosos y forman parte de una infraestructura crítica.
"Si algo sucediera, podría ser catastrófico", dijo Brooks sobre una posible violación del centro de datos de Estados Unidos.
¿Quiere recibir más noticias sobre tecnología y cultura digital en su bandeja de entrada o directamente en su dispositivo todos los días? Registrarse Mashable Boletín de titulares o Recibe alertas push de Mashable hoy.
3 amenazas principales que enfrentan los centros de datos de EE. UU.
Brooks dijo que si bien es muy poco probable que se produzca un ataque con aviones no tripulados extranjeros a un centro de datos estadounidense, el centro de datos podría sufrir daños físicos con explosivos. Si bien el daño puede ser limitado, un ataque de este tipo sería una victoria simbólica para los terroristas o grupos violentos que se oponen a la IA y su infraestructura.
Mezcla y combina la velocidad de la luz
violación de seguridad física
Brooks dijo que fortalecer el centro de datos requiere algo más que cámaras de vigilancia, sirenas y alambre de púas. Recomendó un perímetro electrificado, seguridad y espacio defendible alrededor de los centros de control y sistemas de refrigeración por agua.
funcionamiento interno
Brooks dijo que la fuente más probable de la violación fue una persona interna que tenía acceso a servidores, datos e infraestructura porque tenía acceso al edificio. Ya sea que la persona esté descontenta, sea empleada por un adversario o haya cometido un error costoso, aún puede proporcionar información valiosa a los malos actores, compartir vulnerabilidades de seguridad o interferir con las operaciones críticas del centro de datos.
Brooks recomienda utilizar el monitoreo de IA para detectar comportamientos anómalos y protegerse contra personas internas maliciosas. Él cree que la compensación por posibles falsos positivos, donde los trabajadores son señalados incorrectamente por comportamiento sospechoso, vale la pena dado el tipo de información crítica almacenada en los centros de datos.
Brooks también apoya estrictas verificaciones de antecedentes, similares a las que reciben los empleados de hospitales y plantas de energía.
"Estás contratando a alguien que puede tener responsabilidades que van más allá del alcance normal de un trabajo seguro", dijo Brooks.
Hacking impulsado por inteligencia artificial
Las herramientas de inteligencia artificial permiten a los delincuentes expandir rápidamente sus campañas de piratería, incluidas aquellas dirigidas a centros de datos.
Por ejemplo, Anthropic publicó recientemente un informe de seguridad que detalla cómo las personas, incluidas aquellas respaldadas por gobiernos extranjeros, están utilizando inteligencia artificial para automatizar operaciones de ciberespionaje y realizar espionaje.
Brooks dijo que la IA facilita que los grupos de piratería criminal "recorran" Internet de manera efectiva en busca de pistas sobre cómo penetrar digitalmente los centros de datos de IA. Esto podría significar phishing para que los empleados accedan y utilicen sus credenciales del sistema.
"Están ampliando estos ataques con mayores capacidades y están utilizando software de inteligencia artificial para encontrar vulnerabilidades que antes no sabían que existían", dijo Brooks.
Por qué los estadounidenses deberían preocuparse por la seguridad de los centros de datos de EE. UU.
Brooks cree que la seguridad de los centros de datos es una cuestión de seguridad nacional dado que las instalaciones de los centros de datos se han convertido en una infraestructura crítica.
Incluso si una brecha digital en un centro de datos de Estados Unidos no parece obvia, podría tener efectos en cadena en la vida de la gente común. Es posible que las personas no puedan trabajar o realizar negocios, o ser víctimas de un ataque de ransomware que contenga sus datos personales y confidenciales.
Brooks dijo que la seguridad de los centros de datos debería estar guiada por asociaciones entre gobiernos y empresas privadas propietarias de centros de datos.
Añadió que fortalecer las instalaciones estadounidenses es fundamental porque son "en realidad el depósito de todos los datos críticos".
tema
Bienestar social en ciberseguridad