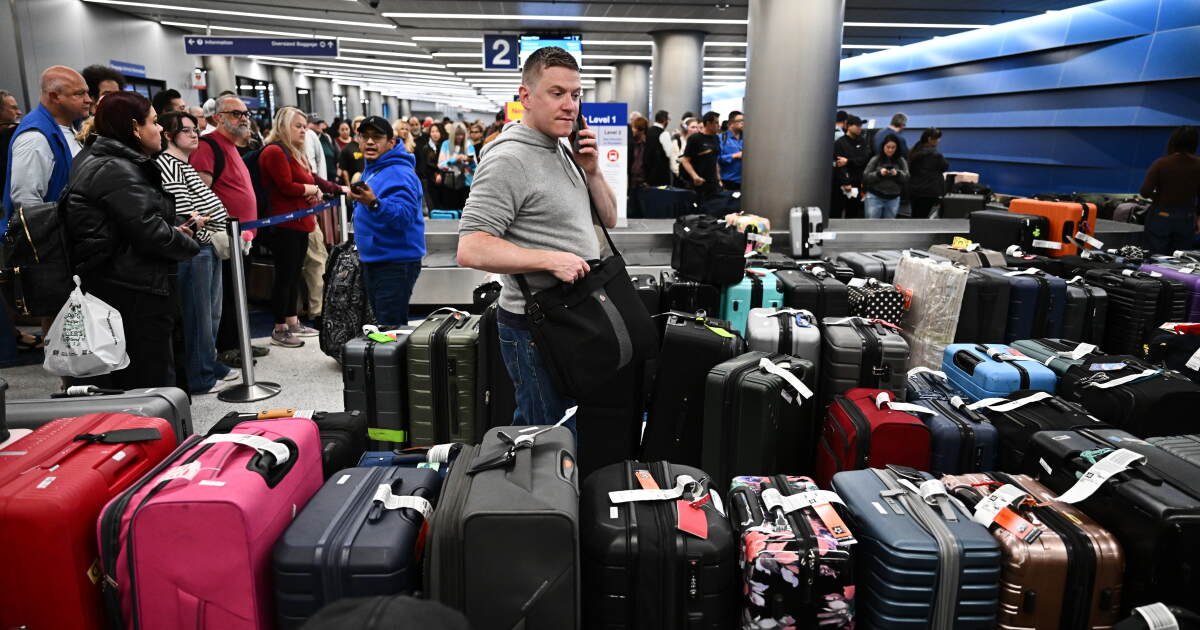
Primero, el correo electrónico en los sistemas de Microsoft dejó de funcionar, luego los vuelos en todo el país dejaron de funcionar. Los servicios bancarios a nivel nacional en JPMorgan Chase cayeron el lunes. Luego, una importante interrupción afectó a Apple y Marriott International el martes, así como a la red de comunicaciones internas altamente secreta de la Agencia de Seguridad Nacional de Estados Unidos.
Esto se debe a que una serie de fallas tecnológicas han afectado la infraestructura crítica de Estados Unidos en los últimos días. Los funcionarios de la empresa y del gobierno han culpado de muchos de los problemas a una mala configuración del sistema. Actualización defectuosa y errores técnicos También expresaron la idea de que la interrupción fue parte de un ciberataque más amplio o fue causada por un agente de inteligencia artificial.
"Está bien", dijo el presidente Donald Trump a los periodistas en Manila. Filipinas donde asistía a una cumbre internacional.
"Esto no es un ataque cibernético… y no es una acción coordinada por parte de un Estado-nación", dijo Jay Clayton, Director de Inteligencia Nacional. decir En Washington, D.C., la interrupción se explicó como resultado de que empresas e instituciones parchearon y actualizaron sistemas digitales heredados vulnerables.
Sin embargo, la crisis tecnológica de esta semana fue aleatoria. Pero los expertos en políticas cibernéticas y de seguridad dicen que se requiere monitoreo y rendición de cuentas adicionales.
Señalan que algunas fallas han causado perturbaciones generalizadas en sectores críticos. Desde viajes y banca hasta trabajo en la oficina Cualquiera que sea la causa, ya sea un problema técnico menor o un ciberataque coordinado. Sostienen que esto muestra un patrón de vulnerabilidades en la estabilidad de la infraestructura y la ciberseguridad del país.
"No es normal", dijo Marcus Rogers, director del laboratorio ciberforense. El Instituto Politécnico Purdue dijo que “a medida que pasa el tiempo, el panorama se vuelve más turbio”, y señaló que seis incidentes en diferentes infraestructuras están comenzando a volverse “alarmantes”.
"Hay algo mal en el sistema. Y no podemos ignorarlo", dijo Rogers. "’Relájate, no es un ciberataque. Y no tenemos que preocuparnos por eso'. Ese no es el mensaje correcto”.
Si el problema es causado por un error humano menor o una falla en la actualización de la infraestructura, agregó: Eso deja un sistema vital en los Estados Unidos. Se convierte en un objetivo mayor para los malos actores: “Si fuera tan fácil que esto fracasara sólo por pequeños errores humanos”, añadió. "Entonces, ¿qué tan fácil sería para un ataque dirigido rastrear esta infraestructura?"
Rogers y otros dicen que es necesario realizar una investigación seria sobre lo que salió mal.
"Seis fracasos en una semana. No lo entiendo", dijo Herbert Lin, investigador principal del Centro para la Seguridad y la Cooperación Internacionales de la Universidad de Stanford. y experto en política cibernética y de seguridad de la Institución Hoover, dijo: "¿Hay un espía común detrás de todos ellos? No creo que sepamos la respuesta a esa pregunta. Esto parece muy improbable. Pero no podemos descartar esa posibilidad".
TJ Marlin, fundador y director ejecutivo de Guardrail Technologies, con sede en Utah, dijo que es muy poco probable que algún sistema importante pueda fallar. Muchos colapsarán aleatoriamente en tan poco tiempo. "Las verdaderas coincidencias en tantos sistemas críticos son estadísticamente improbables", dijo, "lo que apunta a algo compartido bajo, digamos, un proveedor, actualización o dependencia común (como la IA)".
El miembro de alto rango del Comité de Inteligencia del Senado, Mark Warner (D-Va.), dijo el martes que la inteligencia artificial parece estar desempeñando un papel en el tiempo de inactividad a medida que cambia el panorama de la ciberseguridad.
"La IA permite identificar vulnerabilidades en una gran cantidad de sistemas a una velocidad sin precedentes", dijo Warner en un comunicado. "Esto ejerce una enorme presión sobre las empresas y las agencias gubernamentales para que solucionen inmediatamente esas vulnerabilidades. A menudo, todo a la vez. Esto supone una enorme presión para un sistema que no fue creado para manejar ese cambio".
Las empresas y agencias gubernamentales comparten información limitada. Dijo Rogers. Esto puede deberse a que no lo saben o no están investigando activamente. O no quieren ser responsables de las demandas de los accionistas cuando las acciones comiencen a inundar el mercado. Dijo que lo que encontró al respecto fue que estaban enviando mensajes inconsistentes de inmediato.
“Todas estas empresas lo primero que dijeron fue: 'No estamos seguros de qué está causando esto, pero no es un ciberataque'. Espera un minuto. O sabes qué lo causó o no. Y si no lo sabes, ¿cómo sabes que no es un ciberataque?”
después de que la Administración Federal de Aviación suspendiera los vuelos en todo el país el viernes. Las agencias y el Departamento de Transporte están luchando por explicar el problema. Se afirmó que el problema fue causado por Sobrecarga de datos e inestabilidad técnica causada por enrutadores recién instalados. El secretario de Transporte, Sean Duffy, dijo que las nuevas herramientas de inteligencia artificial de la agencia brillanteningún papel.
"En primer lugar, es un cable de cobre. Luego, ser un vendedor. Luego está la sobrecarga de la red. Luego es un enrutador. Hay problemas de integridad de los datos", dijo Marlin, señalando que la descripción cambiante de la agencia sobre las paradas en tierra "dice mucho, pero no significa mucho".
Cuatro días después de que se interrumpiera el tráfico aéreo, Duffy dijo a los periodistas: "La causa de lo sucedido todavía no la sabemos con certeza".
Esto se produce tras la interrupción del martes del sistema NSANet de la NSA, una red interna secreta y muy aislada que no está conectada a la Internet pública. La agencia dijo en declaración que dicho evento fue causado por “Deterioro temporal durante el mantenimiento rutinario programado”.
JPMorgan Chase dijo que la interrupción fue causada por un error de software interno. Microsoft dijo que un "error latente provocó que los servidores se sobrecargaran y no respondieran bajo ciertas condiciones de carga". Apple culpó a una actualización interna no especificada.
Mientras el pánico se extiende por todo el país, algunos legisladores republicanos están pidiendo a la administración Trump que les informe sobre el incidente de la NSA y otras perturbaciones. Representante estadounidense Mike Lawler (R.N.Y.) llamado En cuanto a la administración, "informar inmediatamente al Congreso sobre la verdadera naturaleza del problema. Para que podamos tener una respuesta de todo el gobierno".
Cuando se le preguntó si la inteligencia artificial estaba siendo engañosa, el gobernador de California, Gavin Newsom, dijo: “Trump es un desastre cuando se trata de establecer la verdad y la confianza en la IA”, dijo sobre California. "Se está tomando muy en serio ante la ausencia de una regulación federal".
Cuando un periodista le preguntó el martes si los californianos deberían ahorrar en alimentos y papel higiénico en preparación para fallas de infraestructura más críticas, Newsom dijo: "Siempre debemos ahorrar para tiempos difíciles".
"Definitivamente causó cierta preocupación", dijo Newsom sobre el accidente. "Y requiere un liderazgo maduro. Quiero a alguien que sea responsable. El dinero termina en el presidente de Estados Unidos".
El año pasado aumentaron las preocupaciones sobre la amenaza de la piratería cibernética y los agentes deshonestos en la era de la IA.
Europa se enfrenta a ciberataques de alto impacto dirigidos a infraestructuras críticas, el sector energético y las cadenas comerciales de suministro de alimentos. El mes pasado, piratas informáticos no identificados tomaron el control remoto de refrigeradores comerciales en cientos de supermercados en toda Francia. Romper alimentos crudos y prenderles fuego.
"Sabemos que fueron ataques dirigidos", dijo Rogers. “Si miramos esto desde una perspectiva global, en este momento están surgiendo patrones muy preocupantes”.
El viernes, el FBI emitió un comunicado. instrucciones flash Advierte que los ciberdelincuentes y piratas informáticos estatales están utilizando ARTEX, una plataforma de agentes de código abierto a gran escala. Automatizar las ciberintrusiones a la velocidad de las máquinas.
“Desde al menos agosto de 2026, numerosos ciberatacantes maliciosos han utilizado ARTEX para realizar campañas dirigidas a organizaciones de todo el mundo en múltiples sectores, incluidos servicios financieros, gobierno, tecnología, defensa, semiconductores, energía, atención médica, manufactura, telecomunicaciones e industrias legales”, dijo el FBI.
El lunes, Google advirtió que “ha llegado la era de los ataques automatizados” impulsados por piratas informáticos que utilizan inteligencia artificial.
"Imagínense un hacker que no come, no duerme ni se cansa. Y nunca deja de buscar una manera de entrar", informa a los usuarios el Google Threat Intelligence Group de la empresa. "Según un informe reciente de AI Threat Tracker, los malos actores están utilizando marcos LLM automatizados para buscar continuamente actualizaciones de software. Encuentra errores parcheados y crea ataques. Todo esto sin ninguna participación humana".
investigadores de seguridad en URI de informe WebMD también informó el lunes que habían detectado código malicioso en Optimizely, una herramienta de sitios web utilizada por 178 organizaciones, incluidas CNN, BBC, Peacock, Fox News y NPR. Según los investigadores, el objetivo fueron piratas informáticos no identificados. Aumentar la eficienciaLas empresas de servicios lo utilizan para probar diferentes sitios web y diseños. Inserta código malicioso en páginas web que supuestamente pueden robar información de los visitantes del sitio web con el objetivo de aceptar pagos cifrados y extraer información de tarjetas de crédito.
Para Lin, la verdad básica es que tenemos que depender de sistemas de información en red más grandes y complejos. Recientemente fue a comprar un frigorífico. Señaló que sin Wi-Fi no podría comprar uno.
"Comprar es más complicado. Eso significa que estás comprando más vulnerabilidades", dijo Lin. "¿En qué momento la funcionalidad añadida supera el riesgo que enfrentas? En última instancia, el enemigo somos nosotros mismos".
Debido a que Estados Unidos depende más de la tecnología, muchos expertos dicen que el gobierno debería desempeñar un papel más importante en la prevención de nuevos apagones. y proteger la infraestructura crítica del país.
“¿Qué medidas se tomarán para garantizar que esto no vuelva a suceder?” Preguntó Rogers, señalando que esta puede ser la nueva norma por ahora. "Odio decir esto. Hemos llegado a ese punto de inflexión con la infraestructura".
Marlin dijo que la interrupción del sistema plantea la pregunta: "¿Necesitamos volver a este período de tiempo?" dado el mayor riesgo sistémico asociado con la burocracia tradicional. servicios interconectados y dependencia de un número limitado de los mismos vendedores para obtener información. inteligencia artificial y ciberseguridad
Marlin dijo que el corte de energía debería servir como advertencia para el gobierno y los ciudadanos.
"Deberíamos hacer preguntas", dijo. "No creo que entendamos la verdadera historia aquí. Siento que estamos en estos días caninos porque no queremos incitar al pánico público".
Otros sugirieron que los estadounidenses deben asegurarse de estar preparados para la destrucción de infraestructura crítica.
“Como consumidor ¿Qué debes hacer?” Lin dijo: "Muy bien, asegúrese de tener dinero en efectivo a mano y prepare agua para uso de emergencia".